後台密碼與雙重驗證:最便宜也最有效的一道防線
談到網站被入侵,很多人想像的是高明的駭客技術。實際上,相當多的入侵靠的是很樸素的方法:用常見的密碼一個一個試,或拿其他網站外洩的帳號密碼來登入。網站後台的帳號,就是攻擊者最想拿到的鑰匙。帳號一旦被拿走,攻擊者就能以管理員身分做任何事。好消息是,守住這把鑰匙的方法既便宜又有效。
弱密碼與重複使用,是最常見的破口
「公司名稱加年份」「admin123」這類密碼,在自動化工具面前幾秒鐘就會被試出來。另一種常見情況是同一組密碼用在很多地方:某個購物網站或論壇外洩了帳號密碼,攻擊者就會拿去其他網站試,只要你在後台用的是同一組,就等於把鑰匙交了出去。
還有一類容易被忽略的是舊帳號:離職員工、合作過的外包廠商、測試用的帳號,長期沒有停用,密碼也可能早已外流。
另一個風險是共用帳號。為了方便,好幾個人共用同一組後台帳號,密碼寫在便條或群組訊息裡,一旦有人離職就得全部更換,而且出了問題也無從知道是誰操作的。每個人一組帳號,才有辦法管理與追查。
幾個成本很低的做法
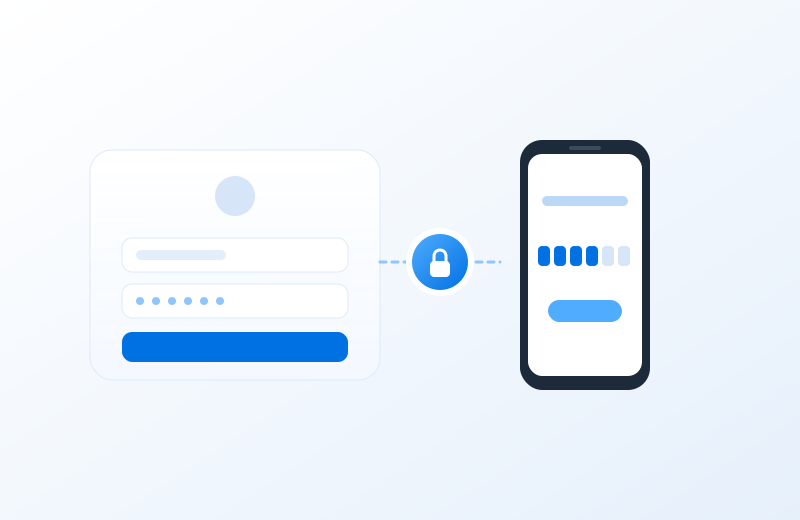
- 開啟雙重驗證:登入時除了密碼,還要輸入手機上的一次性驗證碼,就算密碼外洩,攻擊者也進不來。
- 使用密碼管理工具:每個系統一組又長又不重複的密碼,由工具記住,人只需要記一組主密碼。
- 限制登入嘗試:連續輸錯就暫時鎖定,讓逐一猜密碼的攻擊失去效果。
- 定期清點帳號:每季檢查一次後台有哪些帳號,停用不再需要的,權限也只給到必要的程度。
雙重驗證不能擋下所有攻擊,但能擋下最常見的那一大半。
這對你的生意意味著什麼
這些做法幾乎不需要額外預算,卻能大幅降低後台被入侵的機會,是資安投資裡報酬率最高的一項。真正的難處在於落實:雙重驗證要每個人都開,舊帳號要有人定期清,新同仁到職、員工離職時,帳號的開通與停用要列進固定流程。對同仁來說,雙重驗證多了一個步驟,剛開始會覺得麻煩,但習慣之後通常只多花幾秒鐘,跟它擋下的風險相比非常划算。
也要記得,網站後台只是其中一把鑰匙。主機、網域、電子郵件與雲端服務的帳號同樣重要,最好一起盤點。創智苑的網站安全健檢會檢查後台登入防護與帳號狀態,並協助你建立帳號管理的基本流程。
— WITHTRON 創智苑