權限怎麼分才不會亂:企業系統的角色與資料範圍
系統上線後最常聽到的兩種抱怨,剛好互相矛盾:一種是「我看不到我需要的資料」,另一種是「為什麼他看得到這些」。兩者背後都是同一個問題:權限沒有在一開始規劃清楚。權限設計聽起來很技術,其實是在回答一個管理問題——誰應該知道什麼、誰可以決定什麼。很多公司直到出了狀況,才回頭整理權限。
權限有兩個層次
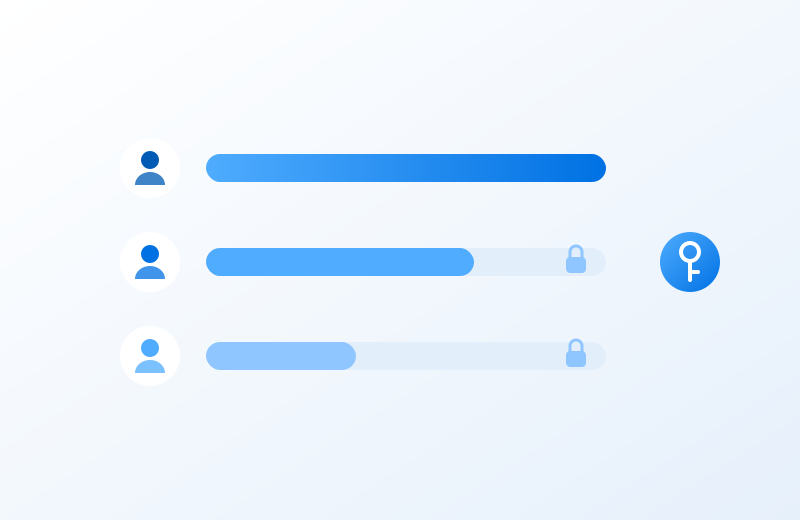
第一個層次是「能做什麼」:能不能新增訂單、能不能修改價格、能不能刪除資料、能不能匯出報表。第二個層次是「能看到誰的資料」:業務只看自己負責的客戶,主管看整個團隊,老闆看全公司。很多系統只做了第一層,結果每位業務都能看到所有客戶與成交價格,等發現時已經造成困擾。
還有一類容易被忽略的是跨部門的資料。例如會計需要看到所有訂單的金額,卻不需要客戶的聯絡細節;倉管需要知道出貨地址,卻不需要看到成交價格。把每個角色真正需要的欄位想清楚,比單純分成「看得到」和「看不到」更貼近實際。
規劃權限時的幾個原則
- 依角色設定,而不是依個人:先定義業務、主管、會計、倉管等角色,人員異動時換角色即可,不必逐項重新設定。
- 預設給最少的權限:先給完成工作所需的最小範圍,有需要再開放,比事後收回容易得多。
- 重要操作要留下紀錄:改價格、刪資料、匯出名單這類動作,記下誰在什麼時間做了什麼,出問題時才查得到。
- 用每個角色實際登入測試:系統管理員什麼都看得到,只用管理員帳號測試,永遠發現不了權限的漏洞。
權限設計不是在防同事,而是讓每個人只需要面對自己該處理的事。
這對你的生意意味著什麼
清楚的權限能保護公司的關鍵資料,例如客戶名單、成本與利潤,也能減少誤操作造成的損失。對同仁來說,畫面上只出現自己需要的資料,反而更好用、更不容易出錯。人員異動或離職時,只要調整角色,資料仍然留在公司,不會跟著人離開。權限也會隨組織調整而改變,例如新增分店、成立新的業務團隊;一開始就以角色與部門為單位設計,日後只需要改設定,不必重新開發。也建議管理者定期檢視帳號清單,把離職或調職人員的帳號即時停用。
權限最好在系統規劃階段就一起討論,而不是上線後才補。創智苑開發企業系統時,會依你的組織架構規劃角色與資料範圍,並用每一個角色的帳號實際測試過才交付。
— WITHTRON 創智苑